Table des matières
Découvrez comment Tenacy structure votre cybersécurité
Planifier une démo
1/ Harmoniser le suivi de systèmes d'information hétérogènes
Le fichier Excel atteint vite ses limites dans un environnement avec de nombreux acteurs : difficile de travailler à plusieurs, d'affecter et de suivre les actions, et surtout de garantir la cohérence. Chacun adapte son tableau, et les indicateurs perdent leur sens.
Tenacy applique les mêmes plans de contrôle et les mêmes tâches récurrentes à chaque SI. Les environnements sont évalués selon une grille commune, permettant des comparaisons valides et des indicateurs fiables.
« Ça nous permet de gérer nos environnements hétérogènes d'une façon homogène. On applique les mêmes tâches récurrentes à nos différents SI, comme ça on compare ce qui est comparable et on fait des indicateurs cohérents. »
Vincent Nogues, Responsable de la Sécurité Interne d’Orange Cyberdefense
Objectif couvert
Le suivi est standardisé sur l'ensemble du parc. Orange Cyberdefense dispose d'indicateurs cohérents, comparables d'un SI à l'autre, là où Excel laissait place à l'interprétation.
2/ Conduire le changement pour ancrer des pratiques homogènes
Pour que l’adoption de la plateforme se passe dans de bonnes conditions, Orange Cyberdefense a choisi de démarrer à deux pilotes, le temps de s'approprier l'outil, de modéliser les cas d'usage et de documenter les pratiques. Un cadre a pu être posé en amont par Vincent Nogues pour définir : quoi mettre dans l'outil, à quel niveau de granularité, comment nommer les registres, et formaliser un process clair.
L'entité s'est appuyée sur un accompagnement réactif tout au long du projet, du démarrage jusqu'au run : chat, support et suivi CSM.
« Si on avait lancé ça avec vingt pilotes sans cadre, chacun aurait utilisé les registres à sa façon et on aurait perdu toute homogénéité dans les indicateurs et le suivi des différentes actions. »
Vincent Nogues, Responsable de la Sécurité Interne d’Orange Cyberdefense
Objectif couvert
La montée en charge est maîtrisée. Des pratiques standardisées et documentées garantissent des indicateurs cohérents, quel que soit le nombre de pilotes sur la plateforme.
3/ Centraliser conformité, audits et remédiations
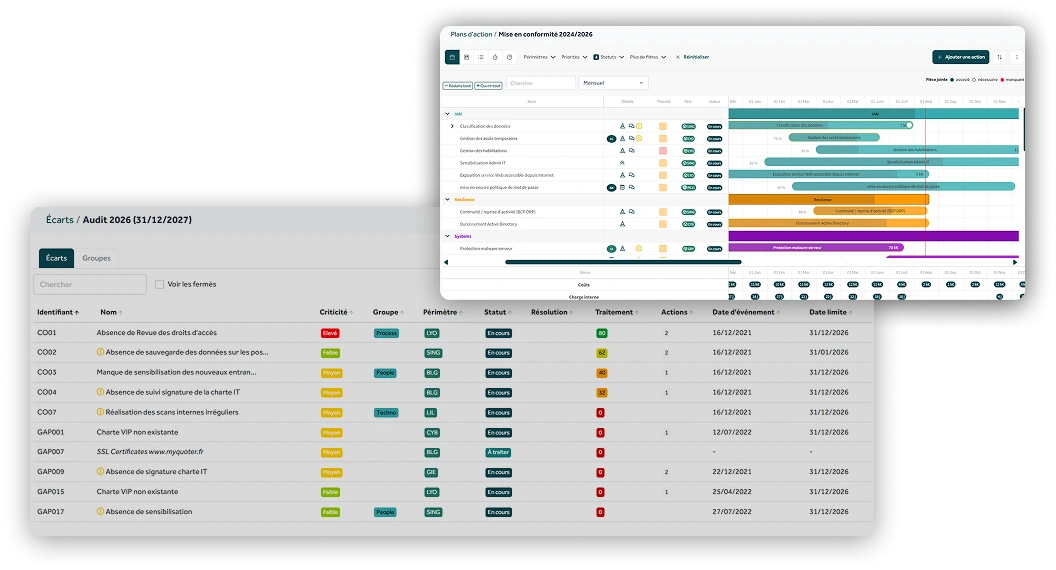
Vincent Nogues utilise Tenacy sur l'ensemble du spectre GRC : gestion des risques, conformité, programmes d'audit et remédiations associées, sécurité des projets, traitement des écarts, plan de contrôle et gestion des dérogations. Le tout de manière centralisée, où chacun peut retrouver l’historique, l'état d'avancement d'une remédiation ou le suivi d'une action.
Cette centralisation a aussi un effet sur la continuité. Le travail réalisé est documenté, structuré et réutilisable, indépendamment des personnes. De plus, la gestion documentaire et des preuves restesécurisée : les documents sensibles demeurent sur les espaces internes del'entité, reliés à Tenacy par de simples liens.
« Si demain je suis absent ou je pars, en théorie tout ce que j'ai fait pourrait être facilement repris. Il y a l'aspect collaboration, et l'aspect réutilisation du travail. »
Vincent Nogues, Responsable de la Sécurité Interne d’Orange Cyberdefense
Objectif couvert
La GRC tient sur un référentiel unique, collaboratif et pérenne. La connaissance ne repose plus sur des fichiers individuels mais sur une plateforme partagée.
4/ Piloter les actions récurrentes et ponctuelles au quotidien
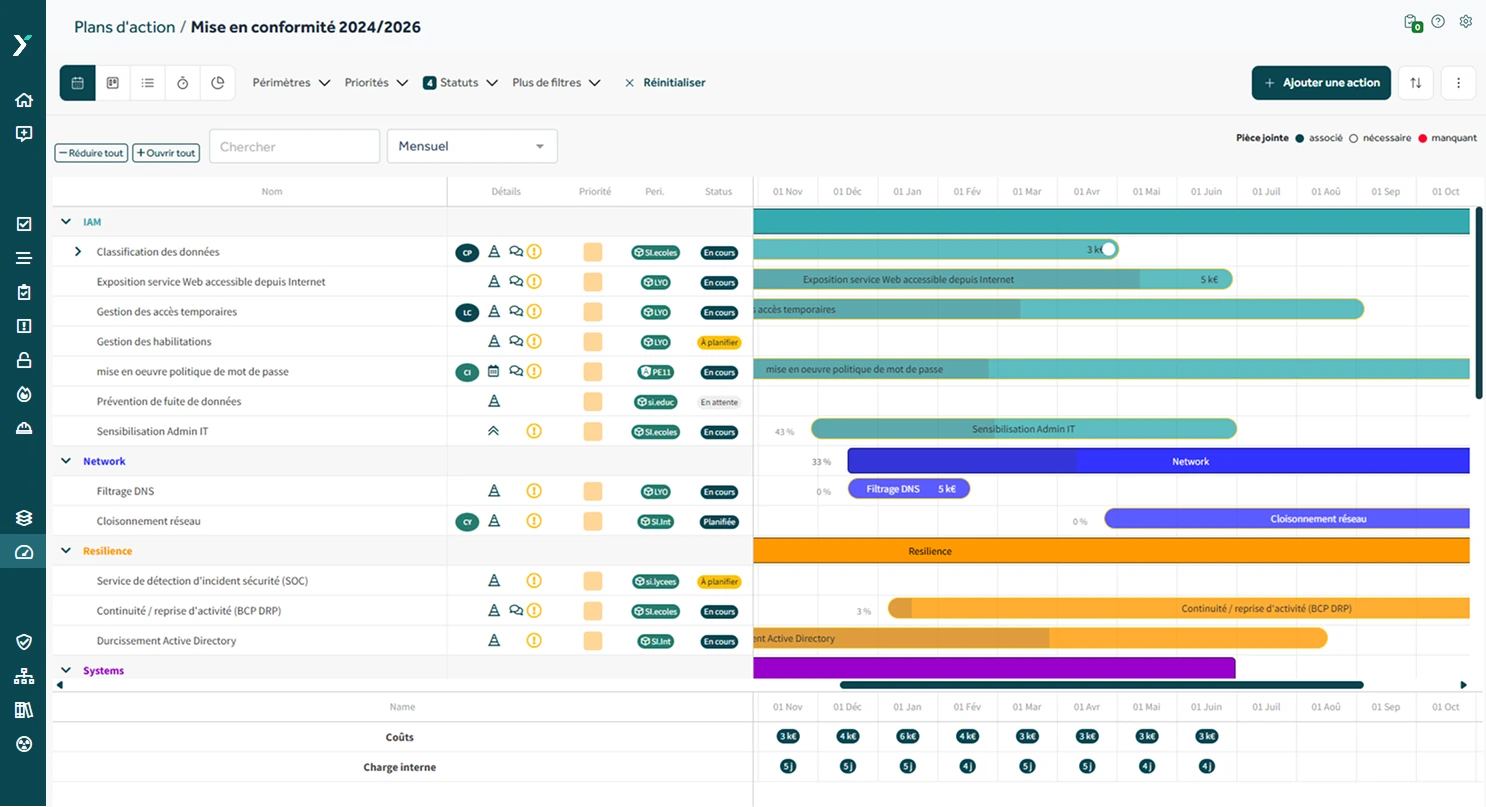
Une fois l'évaluation faite sur NIS2 ou ISO 27001, le quotidien d'un RSSI se joue ailleurs : dans le suivi des actions. Actions issues du plan annuel, des évaluations de sécurité des projets ou des audits, et tâches récurrentes comme les revues d'accès. C'est la fonctionnalité que Vincent Nogues utilise le plus, et celle qui absorbe l'essentiel de la charge opérationnelle.
« Au quotidien, c'est le suivi des actions qui prend du temps. Tenacy me permet justement de bien faire ce que j'ai à faire. »
Vincent Nogues, Responsable de la Sécurité Interne d’Orange Cyberdefense
Objectif couvert
Le suivi des actions est centralisé et collaboratif. La charge opérationnelle est mesurable, permettant une gestion et un suivi rigoureux.
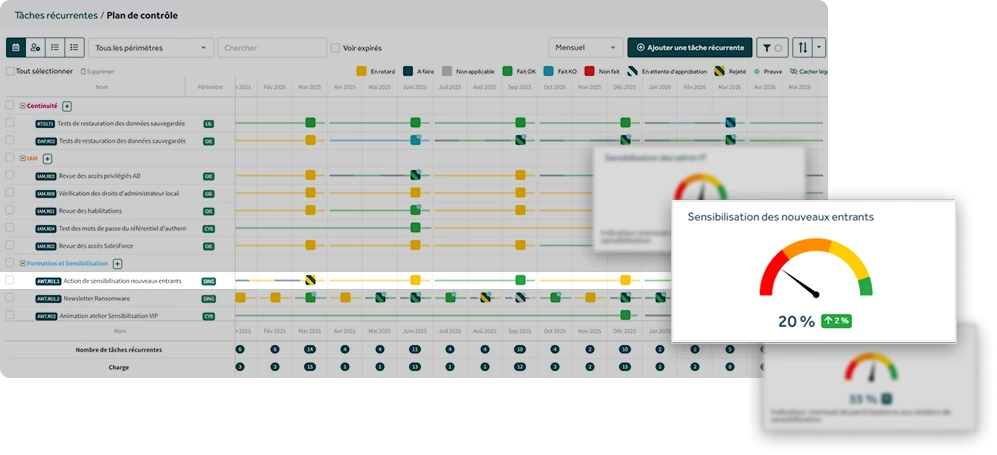
5/ Objectiver la charge de travail pour la direction
Dans un SI éclaté, une tâche pourtant anodine prend du volume une fois multipliée. Une revue d'accès semestrielle peut paraitre simple, mais répétée sur plusieurs SI et combinée avec d’autres actions, elle peut représenter une charge significative pour les équipes. En associant une charge aux actions, Vincent Nogues rend ce volume mesurable : il suit son backlog, vérifie si l'équipe est suffisamment dimensionnée et dégage des tendances sur le long terme.
« On associe une charge temps-homme à chaque action et on constate que toutes ces actions mises bout à bout, ça fait quelques dizaines de jours-hommes. L'outil nous aide à mettre en visibilité ce genre de choses un peu invisibles de la direction. »
Vincent Nogues, Responsable de la Sécurité Interne d’Orange Cyberdefense
Objectif couvert
La charge cyber devient un argument de gouvernance. La direction visualise le volume réel d'activité et peut arbitrer les ressources sur une base factuelle.