Table des matières
Découvrez comment Tenacy structure votre cybersécurité
Planifier une démo
1/ Poser un référentiel unique plutôt que d'empiler les fichiers
Pendant six ans de conseil, Yves Bonelli a mesuré les limites des fichiers statiques comme Excel pour piloter sa multi-conformité : des fiches à des formats différents, de l'information à retraiter en permanence, des mises à jour chronophages et une visibilité limitée dans le temps. Chaque analyse de risque dans un fichier, chaque plan d'action dans un autre, sans lien entre les deux.
Avec Tenacy, conformité, risques et plans d'action vivent au même endroit. L'enchaînement entre l'évaluation d'un écart, le risque associé et la remédiation devient dynamique : une mesure mise à jour se répercute sur le suivi, sans ressaisie.
« Quand vous faites une analyse de risque, puis un autre fichier pour le plan d'action, à un moment il n'y a plus de synchro entre ces éléments statiques. C'est une perte de temps incroyable. C'est toute l'orchestration mise en œuvre derrière qui nous facilite la vie. »
Yves Bonelli, RSSI d'Orange Concessions
Objectif couvert
La plateforme Tenacy devient le référentiel unique d'Orange Concessions, utilisé quatre à cinq fois par semaine par son RSSI. Yves Bonelli pilote donc sa gouvernance depuis une seule plateforme et se recentre sur son cœur d'activité, au lieu d'entretenir des fichiers.
2/ Cadrer la conformité NIS2 sur une roadmap de trois ans
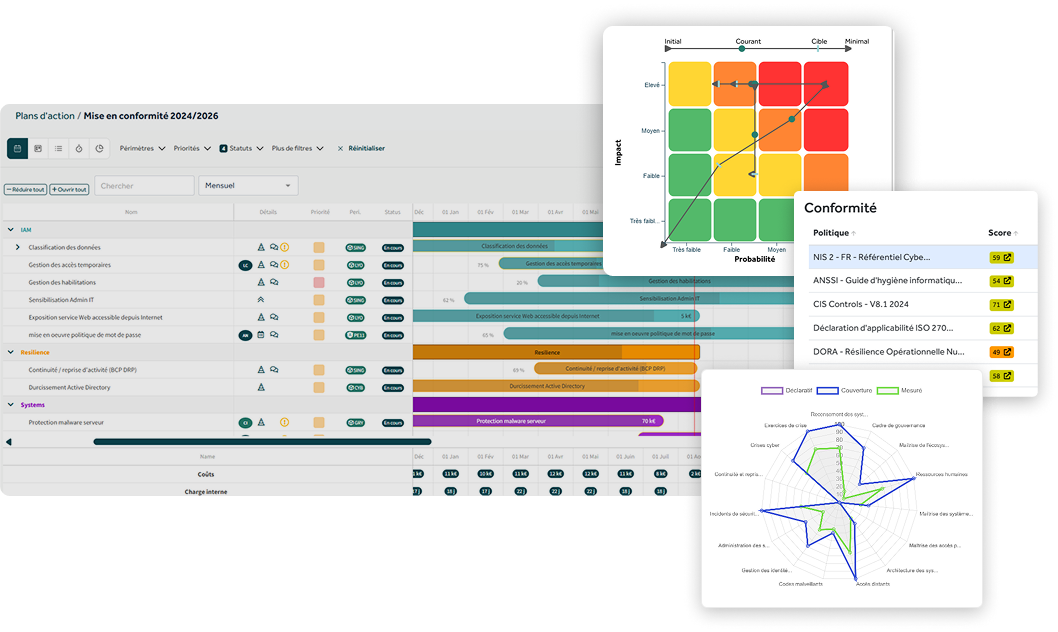
NIS2 impose un niveau d'exigence élevé qu’il faut anticiper. Pour une Entité Essentielle qui dispose de trois ans pour se mettre en conformité après l'entrée en application, la trajectoire compte autant que l'état des lieux. Yves Bonelli a repris le référentiel, redécliné les mesures, défini les plans d'action et construit une roadmap pluriannuelle, priorisée selon les sujets les plus sensibles.
La vue Gantt lui permet de séquencer les grands chantiers, et de présenter des projections lisibles à sa direction.
« NIS2 est une réglementation assez exigeante. Gérer ça à la main, ce serait vraiment compliqué. »
Yves Bonelli, RSSI d'Orange Concessions
Objectif couvert
Les écarts de conformité se traduisent en une trajectoire claire, étalée sur trois ans et pilotable dans Tenacy, du premier audit jusqu'à la mise en conformité.
3/ S'appuyer sur un accompagnement méthodologique
Tenacy est une plateforme riche, dont certains mécanismes demandent un temps d'appropriation. Plutôt que d'avancer seul, Yves Bonelli a échangé régulièrement avec la Customer success manager dédiée au suivi d’Orange Concessions. Un accompagnement qui dépasse le simple support fonctionnel : un recul méthodologique sur la solution, les priorités à traiter et les points de vigilance à anticiper.
« C'est une approche guidée dans ma prise en main de l'outil et dans l'élaboration de ma stratégie. Laura (Customer Success Manager chez Tenacy) a su me guider sur les actions incontournables et les prochaines étapes. »
Yves Bonelli, RSSI d'Orange Concessions
Une prise en main guidée
L'accompagnement sécurise la prise en main et évite les fausses routes. Le RSSI structure son périmètre dans le bon ordre, sans rater d'étape clé.
4/ Démontrer la trajectoire cyber à la direction
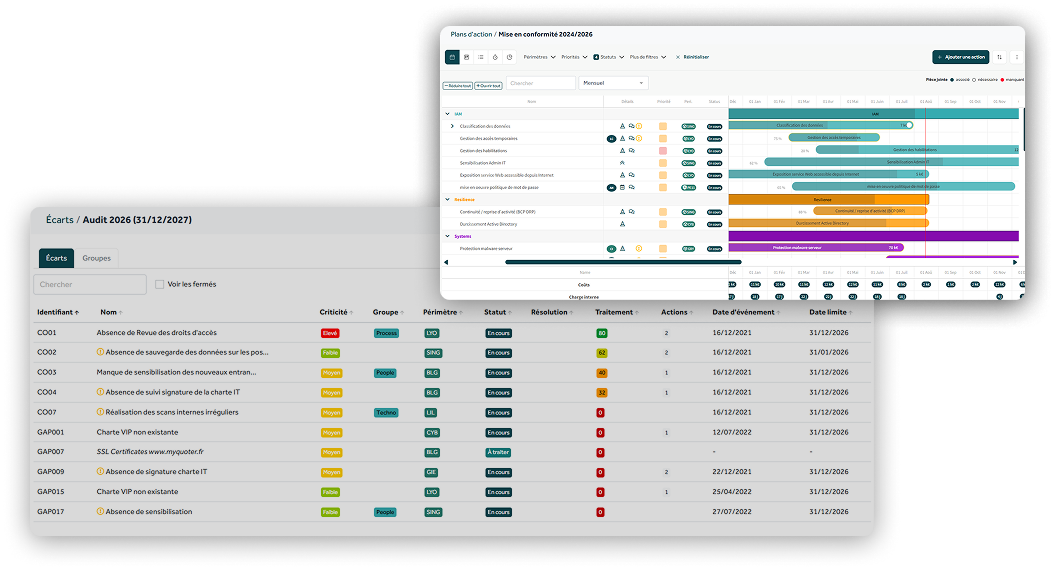
Obtenir le sponsor du comité de direction suppose de rendre la cybersécurité lisible. Tenacy relie conformité, risques et plans d'action dans une vue cohérente, qu'Yves Bonelli intègre directement à ses présentations et à ses comités trimestriels, sans repasser par un PowerPoint à reconstruire.
« J'apporte la vue avec les écarts et les plans d'action à mettre en œuvre. C'est assez fluide, ça leur plaît bien, et je peux le présenter assez facilement. »
Yves Bonelli, RSSI d'Orange Concessions
Objectif couvert
Le reporting au CODIR s'appuie sur des données à jour et un fil conducteur clair : conformité, risques, actions, suivi. La direction visualise la trajectoire et accorde son sponsor.