La checklist roadmap cybersécurité
Réglementations, analyses de risques, recommandations d'audit, exigences contractuelles : les projets affluent de toutes parts et la liste de votre roadmap cybersécurité ne cesse de s'allonger. Le vrai défi, c'est de la transformer en une trajectoire priorisée, tenable sur plusieurs années. Cette checklist déroule la méthode de l'entonnoir étape par étape : 6 étapes et 19 actions à cocher, de la cartographie de votre organisation jusqu'à la présentation au COMEX, en passant par le budget et le pilotage dans la durée. Vous repartez avec un plan d'action prêt à défendre devant votre direction.




Cette checklist vous aidera à :
Les points clés de la checklist

La méthode de l'entonnoir, du socle réglementaire aux filtres de priorisation
Embarquer les métiers et les prestataires sans perdre le fil
Les indicateurs à présenter au COMEX, et le référentiel le plus lisible pour une direction
À propos de Tenacy
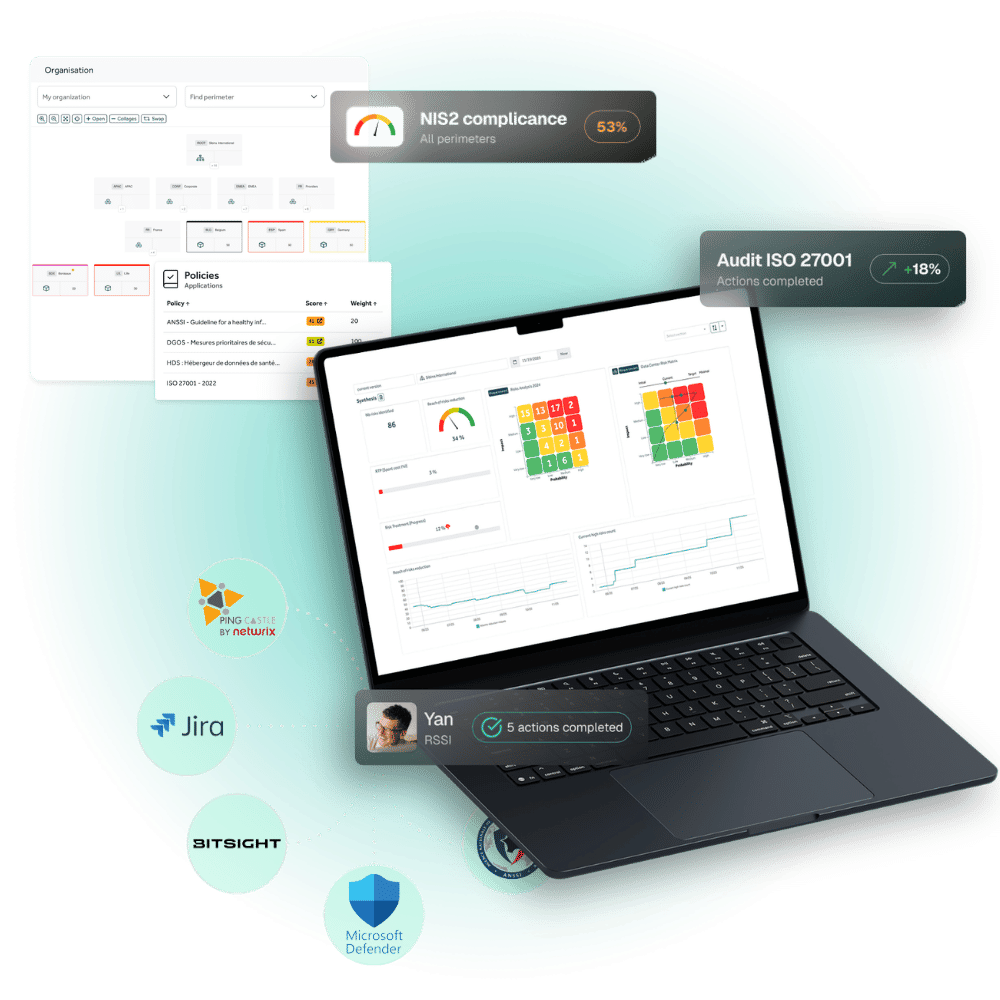
Tenacy est la plateforme GRC Cyber conçue pour les équipes sécurité qui souhaitent structurer leur conformité, automatiser leur pilotage et démontrer un impact mesurable à leur direction.
Plus de 200 organisations dans 32 pays font confiance à Tenacy pour industrialiser leur gestion des risques et leur multi-conformité (NIS2, DORA, ISO 27001…).
Découvrez comment Tenacy peut transformer le pilotage cyber de votre organisation lors d'une démo personnalisée : réservez votre démo dès maintenant.