La veille réglementaire et normative en cybersécurité : le guide du RSSI
Réglementations qui évoluent, nouvelles normes, obligations sectorielles : pour un RSSI, la veille n'est pas une option : c'est une activité continue et stratégique. Cette fiche pratique vous donne un cadre concret en 4 étapes pour structurer votre veille, délimiter votre périmètre et transformer l'information réglementaire en actions correctives.




Cette fiche pratique vous aidera à :

Les points clés de la fiche pratique

Deux types de veille complémentaires à maîtriser
Un périmètre de veille à construire selon 3 dimensions
Une diffusion adaptée à chaque audience interne
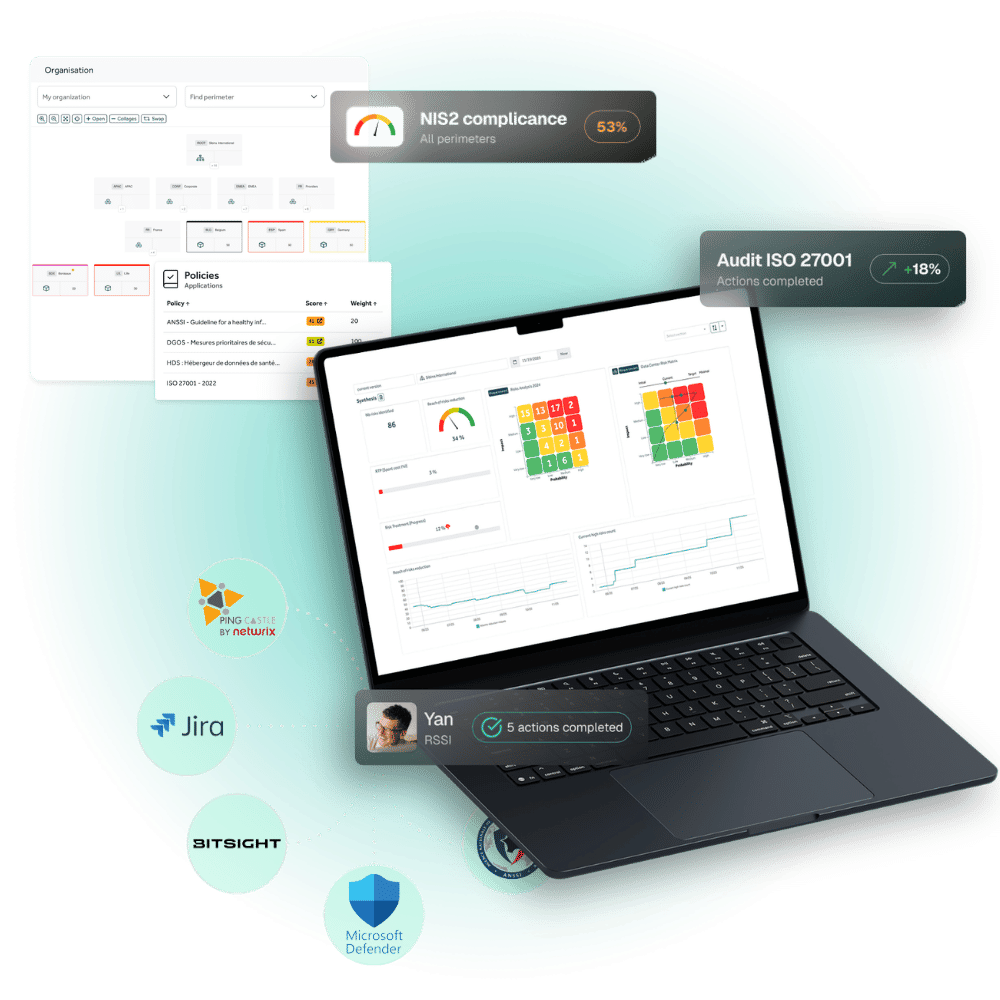
À propos de Tenacy
Tenacy est la plateforme GRC Cyber conçue pour les équipes sécurité qui souhaitent structurer leur conformité, automatiser leur pilotage et démontrer un impact mesurable à leur direction.
Plus de 200 organisations dans 32 pays font confiance à Tenacy pour industrialiser leur gestion des risques et leur multi-conformité (NIS2, DORA, ISO 27001…).
Découvrez comment Tenacy peut transformer le pilotage cyber de votre organisation lors d'une démo personnalisée : réservez votre démo dès maintenant.